Was sind eigentlich Datenschutz und sichere Datenverarbeitung in Deutschland?
Kernaussagen
Zuletzt aktualisiert: 2026-11-09
- Was sind Datenschutz und sichere Datenverarbeitung in Deutschland? Rechtliche und technische Maßnahmen zum Schutz personenbezogener Daten, verankert in DSGVO und BDSG
- Sie sehen in einem Dashboard alle Zugriffe über mehrere Lexware-Instanzen hinweg: wer wann auf welche Kundendaten zugegriffen hat. Das erleichtert die Erfüllung von Auskunftspflichten innerhalb der gesetzlichen Frist und reduziert das Risiko von Datenschutzverstößen
- Audit-Trails, Verschlüsselung und Zugriffskontrolle gehören
Was sind Datenschutz und sichere Datenverarbeitung in Deutschland?
Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen – Namen, E-Mails, IP-Adressen (Internet Protocol), Zeiterfassungsdaten und Belegnummern, sofern sie einer Person zugeordnet werden können.
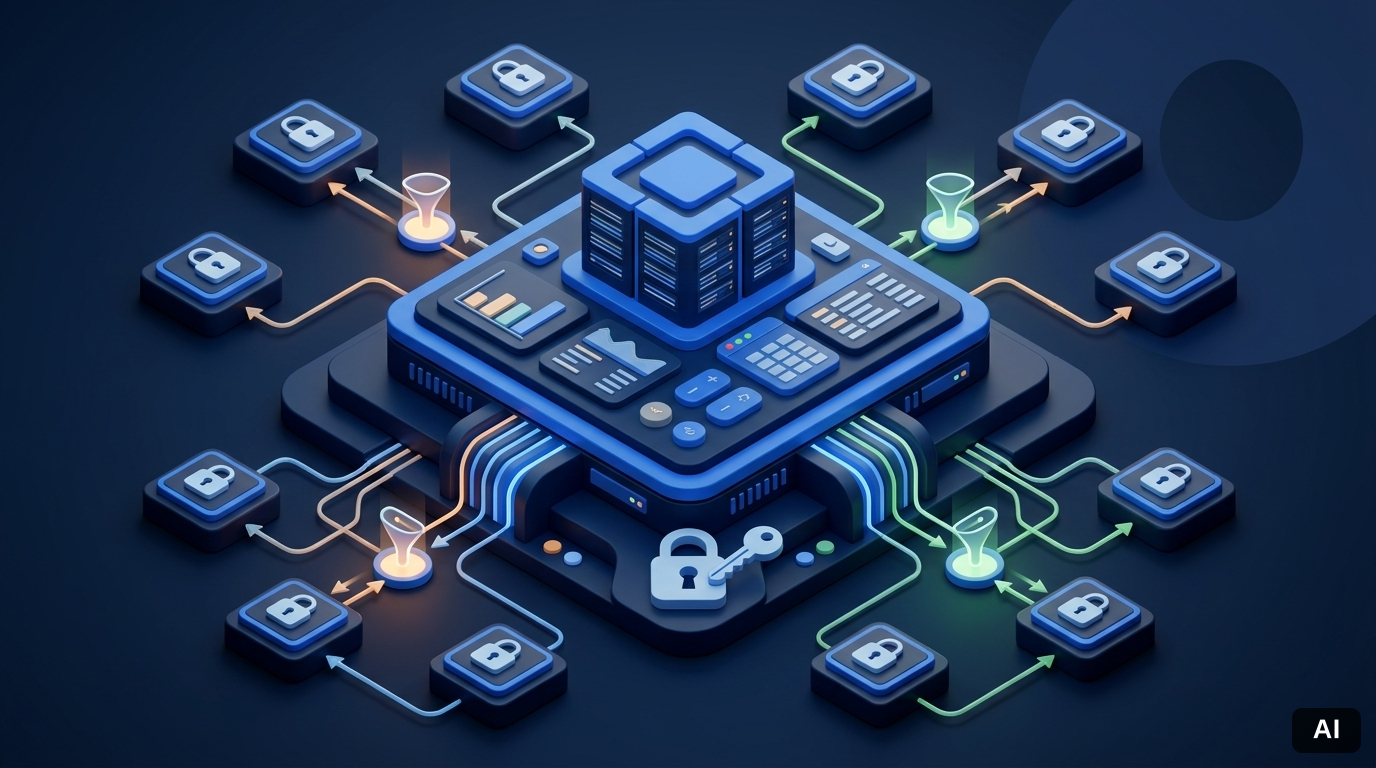
Technische Maßnahmen können je nach Risikobewertung Verschlüsselung (TLS – Transport Layer Security für die Übertragung, AES – Advanced Encryption Standard für Daten im Ruhezustand), rollenbasierte Zugriffskontrolle, Protokollierung und Multi-Faktor-Authentifizierung umfassen (Art. 32 DSGVO). Organisatorisch können ein Verzeichnis von Verarbeitungstätigkeiten (Art. 30, mit Ausnahmen), eine DSFA bei hohem Risiko (Art. 35) und AV-Verträge bei Auftragsverarbeitung (Art. 28) erforderlich sein.
was sind mitarbeiterstatistiken und zeiterfassungsauswertungen
Definition & Bedeutung
Datenschutz in Deutschland ist ein mehrstufiges System aus DSGVO (EU-Verordnung), BDSG (nationale Konkretisierung) und föderalen Aufsichtsbehörden, die Bußgelder bei Verstößen verhängen. Konkret überwachen Landesbeauftragte für Datenschutz sowie der Bundesbeauftragte für den Datenschutz und die Informationsfreiheit (BfDI) die Einhaltung.
Für Unternehmen mit dezentralen Systemen (mehrere Instanzen, Mandanten) entsteht zusätzliches Risiko: Kundendaten, Rechnungen und Zeiterfassungen sind verteilt, ohne zentrale Kontrolle entstehen Blindflecke. Ein Dashboard mit konsistenter Protokollierung über alle Systeme hinweg erleichtert die Einhaltung von Compliance-Anforderungen.
Warum Datenschutz und sichere Datenverarbeitung in Deutschland wichtig ist
Datenschutz und sichere Datenverarbeitung sind in Deutschland wichtig, weil Verstöße erhebliche Bußgelder nach sich ziehen und das Vertrauen von Kunden dauerhaft beschädigen können. Die DSGVO unterscheidet zwei Bußgeld-Stufen: weniger schwerwiegende Verstöße (z. B. unvollständige Dokumentation) bis zu 10 Millionen Euro oder 2 % des globalen Jahresumsatzes, und schwerwiegende Verstöße (z. B. Verletzung von Grundprinzipien oder Datenlecks ohne Benachrichtigung) bis zu 20 Millionen Euro oder 4 % des globalen Jahresumsatzes (Art. 83 Abs. 4 und 5 DSGVO, 2016). Für mittelständische Unternehmen bedeutet das direkten Liquiditätsdruck. Verstöße entstehen häufig aus fehlendem Überblick über mehrere dezentrale Systeme. DSGVO-konforme SaaS-Lösungen
Vertrauen und Geschäftsbeziehungen: Kunden und Partner erwarten Datensicherheit. Ein Datenleck oder eine Beschwerde bei der Behörde beschädigt den Ruf dauerhaft – in Deutschland, wo Datenschutz traditionell einen hohen Stellenwert hat, ist Transparenz ein Wettbewerbsvorteil. Unternehmen, die Kundendaten verarbeiten, müssen nachweisen können, dass diese geschützt sind (Rechenschaftspflicht).
Datenschutz und sichere Datenverarbeitung in Deutschland in der Praxis
Dokumentation von Verarbeitungstätigkeiten
Unternehmen müssen in der Regel ein Verzeichnis führen (Art. 30 DSGVO). Ausnahmen gelten für Unternehmen unter 250 Mitarbeitern, sofern die Verarbeitung kein Risiko birgt und nicht regelmäßig erfolgt. Für Organisationen mit mehreren Instanzen eines Buchhaltungssystems bedeutet das: Belege, Kundendaten und Zeiterfassungen sind in mehreren Systemen verteilt.
Eine zentrale Übersicht, die alle Instanzen abbildet, erleichtert die Erfüllung der Dokumentationspflichten nach Art. 30 DSGVO erheblich und ist für komplexe Strukturen praktisch unverzichtbar.
In der Praxis bedeutet das: Sie führen ein System, das täglich protokolliert, welcher Sachbearbeiter auf welche Belege zugegriffen hat, welcher CFO Übersichten über mehrere Mandanten einsieht, und welche Zeiterfassungsdaten wann abgerufen wurden. Diese Audit-Trails sind Ihre Nachweisdokumentation für Behörden.
Datenschutz-Folgenabschätzung (DSFA)
Vor der Einführung neuer Systeme oder Prozesse ist eine DSFA erforderlich, wenn die Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat (Art. 35 DSGVO). Das gilt besonders für zentrale Command-Center-Lösungen, die Daten aus mehreren Instanzen aggregieren. Die DSFA dokumentiert, welche Risiken entstehen (z.
B. Datenverlust, unbefugter Zugriff) und welche Maßnahmen diese mindern (Verschlüsselung, Zugriffskontrolle, Backup).
Verschlüsselung und Zugriffskontrolle Verschlüsselung und Zugriffskontrolle
Datenschutz und sichere Datenverarbeitung in Deutschland verlangen angemessene technische Maßnahmen (Art. 32 DSGVO). Dazu gehört typischerweise die Verschlüsselung sensibler Daten – bei der Übertragung (z. B. TLS) und im Ruhezustand (z. B. AES-256) – je nach Risikobewertung.
Zugriffe müssen auf Basis von Rollen gesteuert werden: Ein Sachbearbeiter sieht nur die Belege, die er bearbeitet; ein CFO sieht Übersichten über alle Mandanten. Starke Passwörter sind erforderlich; Multi-Faktor-Authentifizierung wird für Systeme mit sensiblen Daten dringend empfohlen und gilt als Best Practice gemäß Art. 32 DSGVO.
Datenschutz-Vereinbarungen (AV-Verträge)
Wenn ein Unternehmen externe Dienstleister nutzt – etwa eine SaaS-Plattform für Multi-Instanz-Management – muss ein Auftragsverarbeitungsvertrag (AV-Vertrag) vorliegen. Dieser regelt, dass der Dienstleister Daten nur im Auftrag verarbeitet, keine eigenen Ziele verfolgt und Sicherheitsstandards einhält.
Für dezentrale Unternehmensgruppen ist das zentral: Der AV-Vertrag muss klar regeln, dass Daten nicht zwischen Instanzen vermischt werden und dass jede Instanz ihre Daten-Souveränität behält.
Betroffenenrechte und Auskunftspflichten
Jede Person hat das Recht auf Auskunft über gespeicherte Daten (Art. 15 DSGVO). Das Unternehmen muss unverzüglich, spätestens innerhalb eines Monats antworten (Art. 12 Abs. 3 DSGVO, 2016). Für Organisationen mit mehreren Instanzen ist das komplex: Daten können über mehrere Systeme verteilt sein.
Eine zentrale Suche über alle Instanzen hinweg ist keine Komfort-Funktion – sie ist operativ notwendig: Wenn ein Kunde oder eine Behörde Auskunft über alle gespeicherten Daten verlangt, müssen Sie innerhalb eines Monats antworten. Ohne zentrale Suche durchsuchen Sie jede Instanz einzeln, riskieren Verzögerungen und Bußgelder.
Mit zentraler Suche finden Sie alle Belege, E-Mails und Zeiterfassungen einer Person in Minuten.
---
Verwandte Themen
Datenschutz und sichere Datenverarbeitung in Deutschland sind eng mit anderen Governance-Themen verknüpft:
- Belegverwaltung: Rechnungen, Belege und Zeiterfassungen müssen verschlüsselt gespeichert und nur autorisierten Personen zugänglich sein.
- Zeiterfassungsdaten: Arbeitszeitdaten sind personenbezogen und unterliegen denselben Schutzpflichten wie Kundendaten.
- Workflow-Transparenz: Nachvollziehbare Prozesse zwischen Buchhaltung und operativen Teams erleichtern Audits und Auskunftsanfragen.
Wer drei Lexware-Instanzen parallel betreibt und Kundendaten über alle Mandanten hinweg suchen muss, braucht ein Dashboard, das Belege, Zeiterfassungen und Zugriffe zentral abbildet. Sie sehen, welcher Mitarbeiter wann auf welche Belege zugegriffen hat, können Compliance-Berichte für Behörden automatisiert generieren und erfüllen Auskunftspflichten fristgerecht. Jede Instanz behält ihre Souveränität, Sie behalten den Überblick.
---
Fazit und nächste Schritte
Als nächsten Schritt prüfen Sie, welche der oben genannten Punkte in Ihrem Setup schon greifen, und definieren Sie pro offenem Thema eine messbare Maßnahme.
Häufig gestellte Fragen
Wie setzen Unternehmen Datenschutz und sichere Datenverarbeitung in Deutschland um?
Unternehmen setzen Datenschutz und sichere Datenverarbeitung in Deutschland durch technische und organisatorische Maßnahmen um: Verschlüsselung, Zugriffskontrolle, Audit-Trails und Dokumentation. Rechtlich gilt DSGVO + BDSG + ggf. Landesdatenschutzgesetze des Bundeslandes. Die DSGVO ist seit 25.5.2018 EU-weit anwendbar, das BDSG konkretisiert nationale Besonderheiten wie Beschäftigtendatenschutz.
In der Praxis bedeutet das: Sie verschlüsseln Daten bei Übertragung (TLS) und im Ruhezustand (AES), vergeben Zugriffsrechte nach Rollen (z. B. Buchhaltung sieht Belege, HR sieht Zeiterfassung), protokollieren alle Zugriffe und dokumentieren Verarbeitungstätigkeiten. Bei mehreren Lexware-Instanzen müssen Sie sicherstellen, dass jede Instanz dieselben Standards erfüllt und Sie Auskunftsanfragen über alle Mandanten hinweg beantworten können – typischerweise innerhalb eines Monats.
Welche Bußgelder drohen bei Datenschutzverstößen?
Die DSGVO unterscheidet zwei Bußgeld-Stufen: Weniger schwerwiegende Verstöße (z. B. unvollständige Dokumentation) können bis zu 10 Millionen Euro oder 2 % des globalen Jahresumsatzes kosten.
Schwerwiegende Verstöße (z. B. Verletzung von Grundprinzipien, Betroffenenrechten oder Datenlecks ohne Benachrichtigung) können bis zu 20 Millionen Euro oder 4 % des globalen Jahresumsatzes betragen – je nachdem, welcher Betrag höher ist (Art. 83 Abs. 4 und 5 DSGVO).
Was ist eine Datenschutz-Folgenabschätzung (DSFA)?
Eine DSFA ist eine Risikoanalyse vor der Einführung neuer Systeme oder Prozesse mit großflächiger Datenverarbeitung. Sie dokumentiert Verarbeitungszweck, Datenflüsse, potenzielle Risiken (Datenverlust, unbefugter Zugriff) und Minderungsmaßnahmen wie Verschlüsselung und Zugriffskontrolle.
Wer ist für die Einhaltung von Datenschutz verantwortlich?
Das Unternehmen (Verantwortlicher) trägt die Hauptverantwortung für die Einhaltung der DSGVO. Externe Dienstleister (Auftragsverarbeiter) müssen durch Auftragsverarbeitungsverträge verpflichtet werden, Daten nur im Auftrag zu verarbeiten und Sicherheitsstandards einzuhalten. Beide müssen Dokumentation führen und Betroffenenrechte erfüllen.
Wie lange dürfen personenbezogene Daten gespeichert werden?
Personenbezogene Daten dürfen nur so lange gespeichert werden, wie es für den Verarbeitungszweck erforderlich ist (Speicherbegrenzung, Art. 5 DSGVO). Für Buchhaltungsdaten gelten gesetzliche Aufbewahrungsfristen gemäß § 147 AO (Abgabenordnung) und § 257 HGB (Handelsgesetzbuch) – typischerweise 6 bis 10 Jahre. Danach müssen Daten gelöscht oder anonymisiert werden.
Was sind Betroffenenrechte und wie werden sie erfüllt?
Betroffene haben das Recht auf Auskunft über ihre Daten (Art. 15 DSGVO), Berichtigung (Art. 16), Löschung (Art. 17), Einschränkung der Verarbeitung (Art. 18) und Datenportabilität (Art. 20). Unternehmen müssen auf Anfragen unverzüglich, spätestens innerhalb eines Monats antworten.
Eine Suche über alle Systeme hinweg – etwa drei Lexware-Instanzen parallel – erleichtert die fristgerechte Erfüllung dieser Pflichten.
Quellen
- https://www.datenschutz.org/dsgvo/
- https://www.gesetze-im-internet.de/bdsg_2018/
Kernprinzipien der DSGVO
Die DSGVO definiert sieben Grundsätze für rechtmäßige Datenverarbeitung (Art. 5 DSGVO). Diese Prinzipien sind für alle Unternehmen in Deutschland verbindlich und bilden die Basis für Compliance-Maßnahmen:
- Rechtmäßigkeit, Fairness, Transparenz – Datenverarbeitung nur mit Rechtsgrundlage (Einwilligung, Vertrag, Gesetz). 2. Zweckbindung – Daten nur für erklärten Zweck nutzen. 3. Datenminimierung – nur notwendige Daten erheben. 4. Richtigkeit – Daten aktuell halten. 5. Speicherbegrenzung – Daten nicht länger als nötig speichern. 6.
Integrität und Vertraulichkeit – Sicherheit gegen Verlust, Zerstörung, unbefugten Zugriff. 7. Rechenschaftspflicht – Einhaltung dokumentieren und nachweisen können.
Rechtsgrundlagen für Datenverarbeitung in Deutschland
Jede Datenverarbeitung in Deutschland benötigt eine Rechtsgrundlage gemäß Art. 6 DSGVO. Für Buchhaltung und Zeiterfassung sind typischerweise Vertrag (Art. 6 Abs. 1 b) oder rechtliche Verpflichtung (Art. 6 Abs. 1 c) relevant:
- Einwilligung (Artikel 6 Abs. 1 a DSGVO) – Betroffener stimmt explizit zu. 2. Vertrag (Artikel 6 Abs. 1 b) – Datenverarbeitung notwendig zur Erfüllung eines Vertrags. 3. Rechtliche Verpflichtung (Artikel 6 Abs. 1 c) – Gesetz verlangt Datenverarbeitung (z. B. Steuern, Buchhaltung). 4. Lebenswichtige Interessen (Artikel 6 Abs.
1 d) – Schutz von Leben oder Gesundheit. 5. Öffentliche Aufgabe (Artikel 6 Abs. 1 e) – Behörden, öffentliche Einrichtungen. 6. Berechtigte Interessen (Artikel 6 Abs. 1 f) – Unternehmen können Daten verarbeiten, wenn ihre Interessen die Interessen der Betroffenen nicht überwiegen.
Für Buchhaltung und Zeiterfassung gilt typischerweise: Vertrag oder rechtliche Verpflichtung.
Datenschutz-Folgenabschätzung (DSFA) – Wann ist sie Pflicht?
Eine DSFA ist erforderlich bei: (1) Großflächige Verarbeitung personenbezogener Daten (z. B. zentrale Datenbank mit Kundendaten, Zeiterfassungen, Belegen). (2) Automatisierte Entscheidungsfindung (z. B. Algorithmen zur Bonität, Preisgestaltung). (3) Systematische Überwachung (z. B. Tracking von Mitarbeitern, Kunden). (4) Verarbeitung besonderer Kategorien (z. B. Gesundheitsdaten, Gewerkschaftszugehörigkeit).
(5) Neue Technologien oder Prozesse mit hohem Risiko. Die DSFA dokumentiert: Verarbeitungszweck, Datenflüsse, beteiligte Systeme, Risiken (Datenverlust, unbefugter Zugriff, Diskriminierung), Minderungsmaßnahmen (Verschlüsselung, Zugriffskontrolle, Backup). Für Multi-Mandanten-Systeme ist eine DSFA typischerweise erforderlich. ---
Änderungslog
- 2026-11-09: Kernaussagen überarbeitet: Dashboard-Funktion für Zugriffe über mehrere Lexware-Instanzen und Auskunftsfristen ergänzt; Abschnitte zu DSGVO-Kernpr
